【当勒索攻击成为企业危机—REPRA管理者演练笔记 06】
停不停、付不付、先恢复谁:勒索攻击中的三道管理决策题
 {width=“5.76in”}
“先把网络断了。”
“绝不能向攻击者付钱。”
“先恢复最重要的客户。”
在讨论勒索攻击时,这些意见并不难提出。但如果你坐在企业危机指挥部里,需要把它们变成各部门能够执行的指令,问题就没有那么简单了。
断开哪些网络?哪些业务随之停止?已经进入生产过程的产品怎么办?
不支付赎金,接下来依靠什么恢复?关键数据能恢复到什么时候,中间的缺口如何补齐?
最重要的客户是谁?是收入最高的,还是库存即将耗尽、最早面临停线的?如果它所需的产品暂时不具备恢复条件,又怎么办?
这也是REPRA管理层勒索软件攻击应对演练希望让参与者亲身感受到的:知道一些原则,与在具体条件下形成组织决策,是两回事。
下面以REPRA中的假想汽车电子一级供应商“衡澜智控”为背景,展开三类管理困境。对话和局部条件用于说明问题,不对应公开测试的具体注入顺序,也不构成关卡答案。
第一题:停不停——要控制攻击,也要知道停下来的是什么
 {width=“5.76in”}
技术团队报告,部分关键系统已经受到影响,攻击范围仍在核查。
生产负责人说:“部分产线还在运行。如果全部停下来,今天的交付会受到影响。”
安全负责人说:“现在还不能确认哪些访问路径是可信的,继续连接可能扩大影响。”
质量负责人接着问:“设备能继续运行,但如果关键检验记录不能核实,生产出来的产品能不能放行?”
几个人都没有说错。但危机指挥部不能只把这些意见汇总起来,写下一句“安全和生产都要兼顾”。
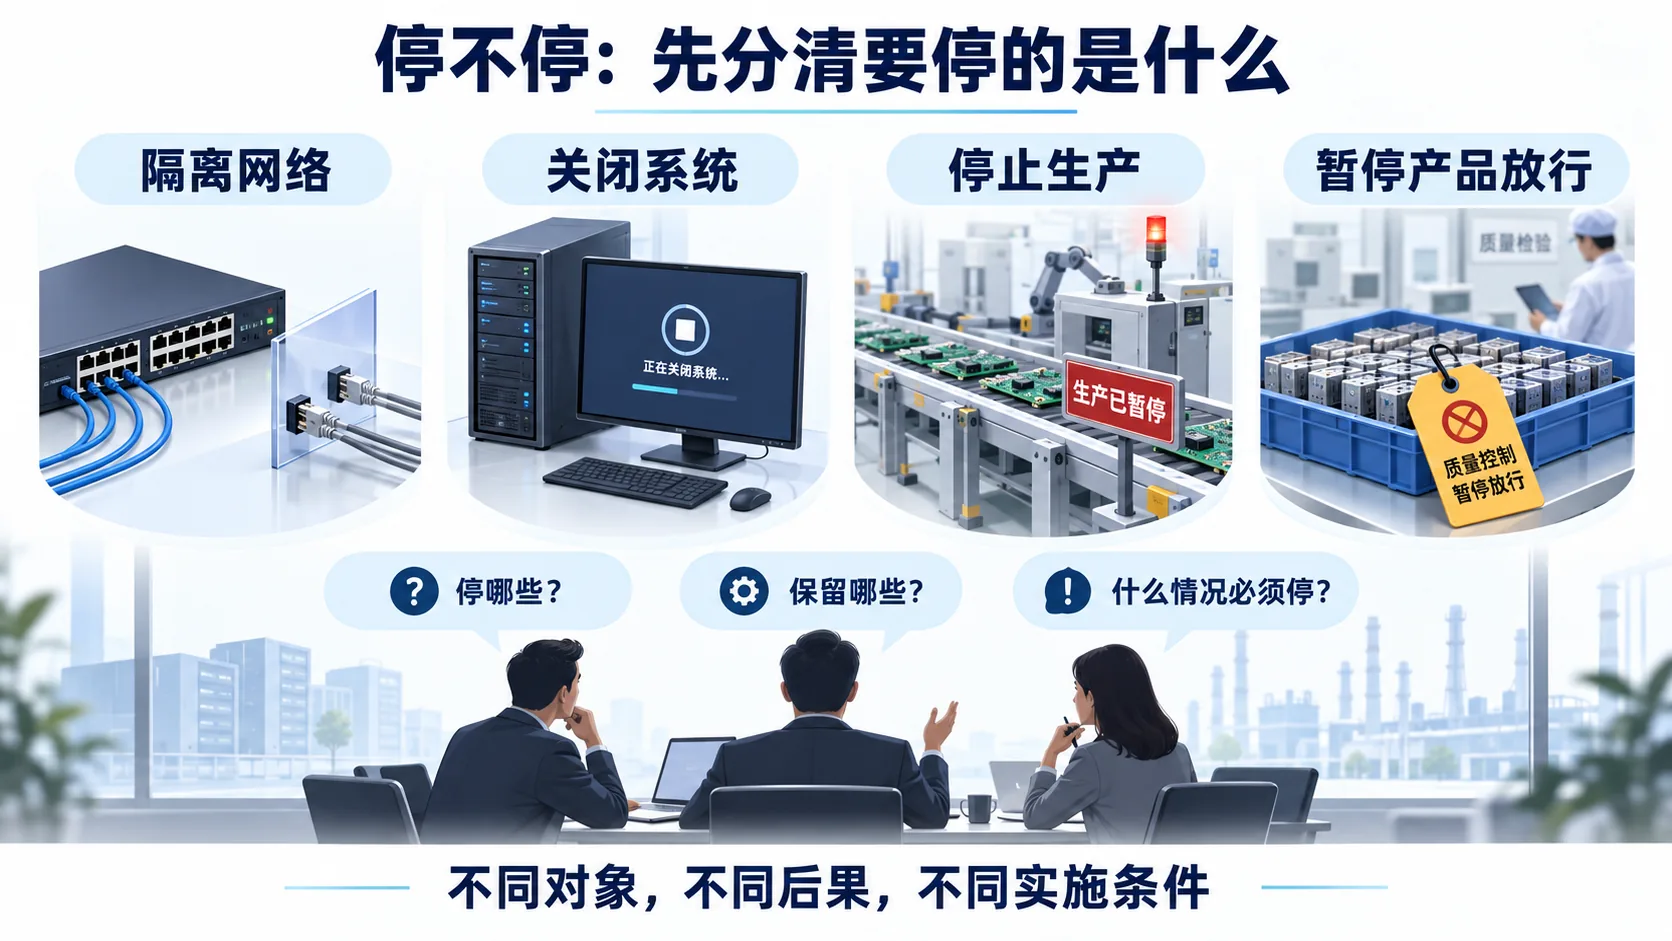
首先需要分清,**隔离网络、关闭系统、停止生产和暂停产品放行,不是同一个动作。**它们可能相互关联,却有不同的对象、后果和实施条件。
一条产线仍在运转,不代表它的工艺参数、质量追溯和安全保障条件都已得到确认;一套系统被隔离,也不意味着所有依赖它的业务都只能等待恢复。是否可以启用事先准备的手工作业、离线核验或替代供应安排,需要由相应团队核实。
因此,“停不停”不能只回答一个“停”字或“不停”字。至少要进一步说清:
-
哪些系统、连接或业务必须立即停止,理由是什么?
-
哪些活动具备继续运行的最低条件,允许运行到什么范围?
-
对暂时维持的活动,谁负责监测,出现什么信号必须停止?
-
对已经停止的业务,谁负责处理在制品、交付承诺和客户沟通?
威胁调查与业务恢复也不总是先后分明的两件事。企业可能在持续调查和清除威胁的同时,在隔离、验证和授权的范围内恢复部分业务。但这不等于“加强监测,就可以先恢复再说”。
如果基本的安全、质量或必要控制条件不具备,监测不能代替这些条件;如果允许有限运行,则要明确适用范围、剩余风险、批准责任和停止条件。
管理层要作出的,不是“安全重要还是交付重要”的表态,而是当下允许哪些活动以什么条件继续,哪些活动必须暂停。
第二题:付不付——决定支付,不等于买到了恢复
 {width=“5.76in”}
攻击者提出赎金要求,并声称掌握了企业数据。
财务负责人问:“如果持续停产的损失比赎金更高,是否值得考虑?”
IT负责人回答:“即使拿到解密工具,也需要验证能恢复哪些数据,还要处理系统安全和业务验证。”
法务负责人补充:“有没有权决定、能不能执行,以及涉及哪些法律和合规限制,都需要先核实。”
这时,最容易出现的简化,是把问题写成一道算术题:赎金与停产损失,哪个更小?
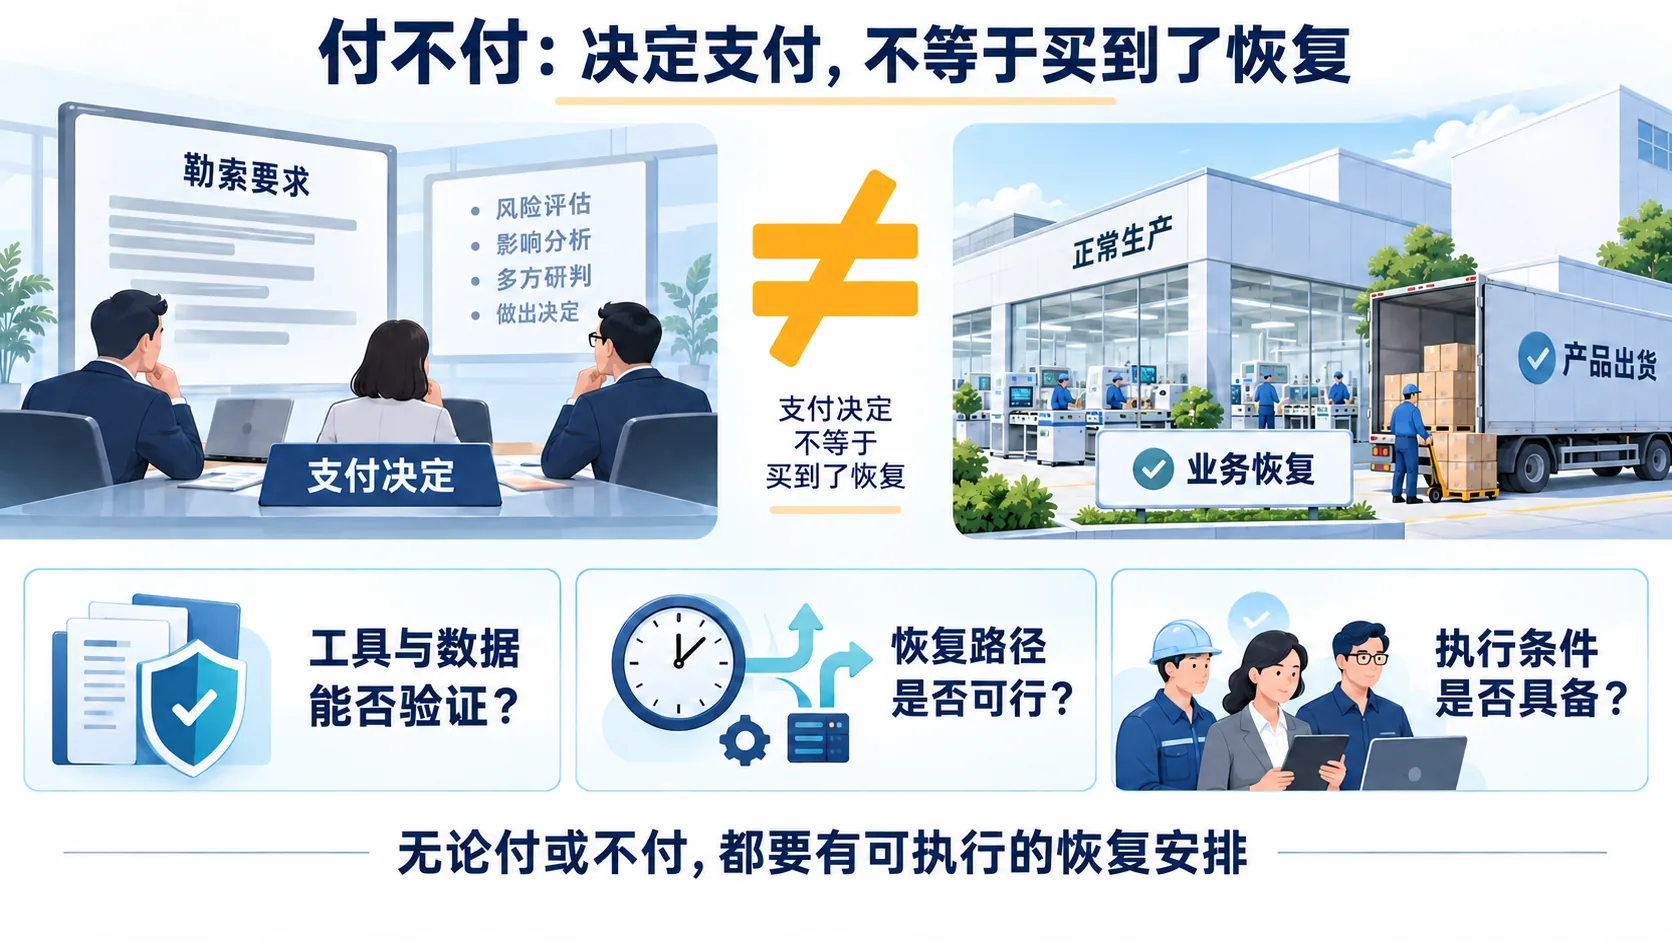
但这种比较隐含了一个未经证实的前提:付钱之后,企业就能在确定的时间内恢复正常经营。
这个前提并不可靠。FBI在其勒索软件公开指引中明确表示不支持支付赎金,并提醒,支付不保证能够取回数据。这是针对支付风险的公开提醒,而不是中国企业具体事件中的法律结论。(来源:FBI 勒索软件指引)
在管理决策中,还需要把几个经常混在一起的问题拆开。
**与攻击者接触,不等于承诺支付。**如果决定接触,需要明确目的、授权、对外信息边界和终止条件,不能让沟通过程替代正式决策。
**取得解密工具,不等于系统和业务已经恢复。**工具本身及解密效果需要安全验证,恢复出来的数据需要检查,系统运行环境、应用配置、接口以及业务处理结果也需要确认。不能把攻击者提供的工具直接视为可信的恢复方案。
**数据可以使用,也不等于数据泄露问题已经解决。**攻击者声称持有什么、企业核实了什么,以及相关数据对研发、客户和经营意味着什么,需要分别判断。不能把对方“不会公开”的承诺当作风险已经消失的证据。
另一方面,“不支付”也不是应对工作的终点。
如果决定依靠备份和重建恢复,就要回答:哪些备份已经验证可用?恢复需要的环境、应用和人员是否具备?数据恢复点之后的业务记录如何核对、追补?在恢复完成之前,企业靠什么维持关键供应?
真正值得摆到指挥部桌上的,是不同恢复路径的可行性、预计时间及其不确定性,以及失败后的替代安排。赎金只是其中一项成本,不是全部代价。
保险也不能被预设为兜底安排。如有相关保单,保障范围、通知与同意要求仍需由相应人员核实;支付意愿更不能替代法律合规审查。
REPRA把赎金纳入演练,不是鼓励支付,也不是把“付”与“不付”设计成得分相同的立场选择。它要观察的是:团队有没有识别未经验证的承诺,是否形成了真实可行的恢复安排,是否清楚自己可以作出什么决定、不能越过什么边界。
无论决定付或不付,企业都必须继续回答:接下来具体怎样恢复业务?
第三题:先恢复谁——先恢复一个系统,还是先恢复一项供货能力
 {width=“5.76in”}
客户团队拿来两项需求。
“客户甲是大客户,希望优先恢复供货。”
“客户乙的采购规模没那么大,但现有库存更紧张,延迟交付可能更早影响它的生产。”
生产负责人说:“两类产品的恢复条件不同,不能只按订单金额排。”
供应链负责人又补充:“其中一类产品还依赖一项关键物料,必须先确认供应和到货安排。”
此时,“优先保障重要客户”虽然正确,却不足以安排下一步工作。
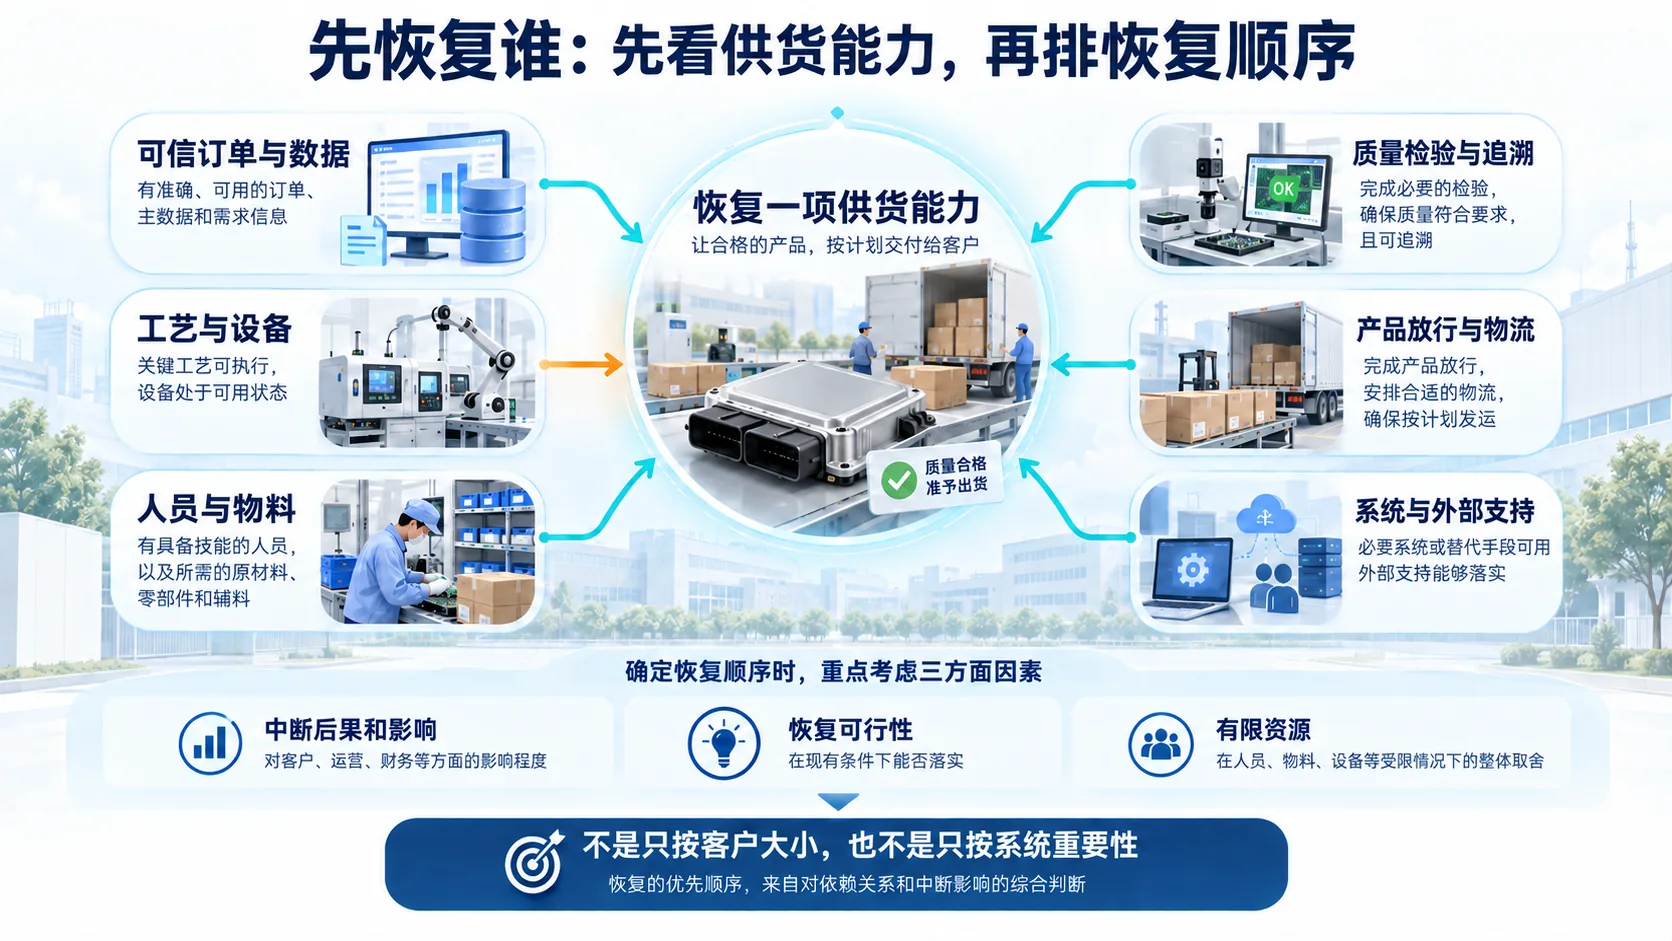
客户重要性是一个维度,中断时间、后果和影响、恢复可行性及资源占用,也是必须考虑的维度。业务影响分析(BIA)和风险评估(RA)的价值,正在于为这些判断提供依据,而不是留在事前报告里。
可以先把问题从“哪个客户最重要”,改为:在当前资源条件下,哪一项业务或供货能力需要优先恢复到什么水平?
例如,同样是“恢复供货”,可能意味着保障一批紧急交付,也可能意味着恢复某种产品的最低持续供应,还可能意味着全面恢复常态产能。这些目标所需的资源和条件并不相同。
当目标明确后,再检查支撑它的条件:
-
订单、产品版本和相关数据是否可信?
-
工艺、设备、人员和关键物料是否具备?
-
质量检验、追溯、产品放行和物流交付能否完成?
-
所依赖的系统、接口、供应商及外部技术支持,哪些已经可用,哪些仍是障碍?
如果这些条件没有接上,即使某套系统已经启动,也可能仍然无法交付一批合格产品。
反过来,在情景条件允许的情况下,经过核实的成品库存、可执行的调拨或替代供应安排,也可能先帮助企业维持部分供货,而不必等待全部系统恢复。但替代方案同样需要确认质量、客户接受条件和实际执行能力,不能只停留在“可以协调”的设想上。
因此,恢复顺序不是一张永远不变的名单。随着客户库存消耗、物料到位、技术验证推进,原来的顺序可能需要调整。
指挥部既要说清先恢复什么,也要说清暂缓什么、代价由谁跟进,以及何时重新审视这个顺序。
没有唯一答案,但可以看出决策的质量
这三道题有一个共同点:看起来是在选择,实际上还在考验团队能否把判断变成行动。
“维持部分生产,加强监测。”
和下面这样的记录相比,前一句缺少了执行所需的信息:
“仅限已经确认满足条件的业务范围;由指定负责人监测异常、质量和交付情况;列明必须停止的触发条件;到约定时间或收到关键新证据时重新研判。”
这段话还不是一份完成的指令——实际演练中,团队必须填入具体对象、负责人、时限和触发条件。但它指出了需要补齐什么。
在REPRA中,观察与复盘不仅看团队最后选择了什么,还会追问:
-
结论建立在哪些事实之上,哪些仍然只是主张或假设?
-
是否分析了主要后果和影响,并比较过可执行的选项?
-
必须遵守的边界是否明确,关键未知由谁继续核实?
-
谁在什么时间前完成什么,执行结果如何反馈?
-
出现什么变化时,需要调整、停止或回退?
决定之后的新情况同样重要。原先看似可行的恢复路径被证实不可用,团队能否及时调整?某项风险得到控制后,是否仍机械地维持全部限制?客户或供应商的状态改变了,原有优先级是否还成立?
一次判断做得充分,不代表后续可以停止研判。危机指挥不是开一次会、形成一份决定,而是在情况变化中持续组织行动。
也正因为如此,我们不会只根据最后有没有恢复、有没有付钱,倒推团队当时的决策是否合理。演练要结合当时可获得的信息、执行条件和后续调整,讨论团队留下的能力证据,而不是等答案揭晓后评价谁“早该知道”。
如果由你坐在这个位置
对非技术背景的管理者来说,这些问题并不遥远。它们涉及生产与交付、客户承诺、资金与资源、职责与授权,也涉及不同部门如何在同一事件中协调行动。
REPRA不要求参与者先成为网络安全专家。技术团队负责技术判断与处置,管理团队需要理解这些判断对企业运行意味着什么,并组织相应的决策和行动。
前几篇文章介绍了REPRA的设计基础与参与方式。首期公开测试,则是把这些问题交给参与者,在有限时间和不完整信息下亲自处理,再一起复盘。
本次测试拟于2026年9月28日14:00—17:00,在北京线下举行,免费参加。活动采用组合关体验,具体关卡以现场安排为准,并不意味着本文三道题就是本场关卡清单。
活动详情与报名方式,请见本系列第 05 篇《REPRA首期公开测试招募:走进“星期二05:40”的危机指挥部》(可私信我获取报名入口)。提交报名后,须经工作人员联系确认,方视为获得参与席位。
本次公开体验不进行团队排名,也不据此对个人或企业作出正式能力评级。我们希望参与者带走的,是一次决策体验,以及一组值得回到所在组织继续追问的问题。
如果只能先问一个问题,不妨从这里开始:
当各部门都提出了有道理的意见,我们能否及时形成一项依据清楚、能够执行,并能随情况变化而调整的组织决策?
说明:本文使用假想企业和示意性对话,不涉及真实企业事件,不提供具体事件的技术处置或法律意见。有关隔离、恢复、支付和报告的实际行动,应结合具体情况由相应专业人员核实并按适用要求执行。
关于 REPRA
REPRA(Response Exercise Package to Ransomware Attack,勒索软件攻击应对演练包)是一款面向企业管理层的勒索软件攻击应对演练产品,尤其适用于对业务持续运行要求较高的组织。首期公开测试定于 2026 年 9 月 28 日(星期一)14:00—17:00 在北京线下举行,免费参加。
如您或您所在的协会、院校、企业希望了解测试安排,或有意报名、组织体验,欢迎与我们联系:电话 010-5360 5969 | 13001090810(微信同号)。
《当勒索攻击成为企业危机——REPRA管理者演练笔记》系列